Tạo IAM Policy cho Lambda Function
Trong phần này, chúng ta sẽ tạo IAM Policy để cấp quyền cho Lambda Function thực hiện các thao tác với objects trong S3 bucket.
Tạo IAM Policy
- Truy cập vào Lambda Function resize-image
- Chuyển đến tab Configuration
- Chọn mục Permissions
- Click vào role đang được gắn với function
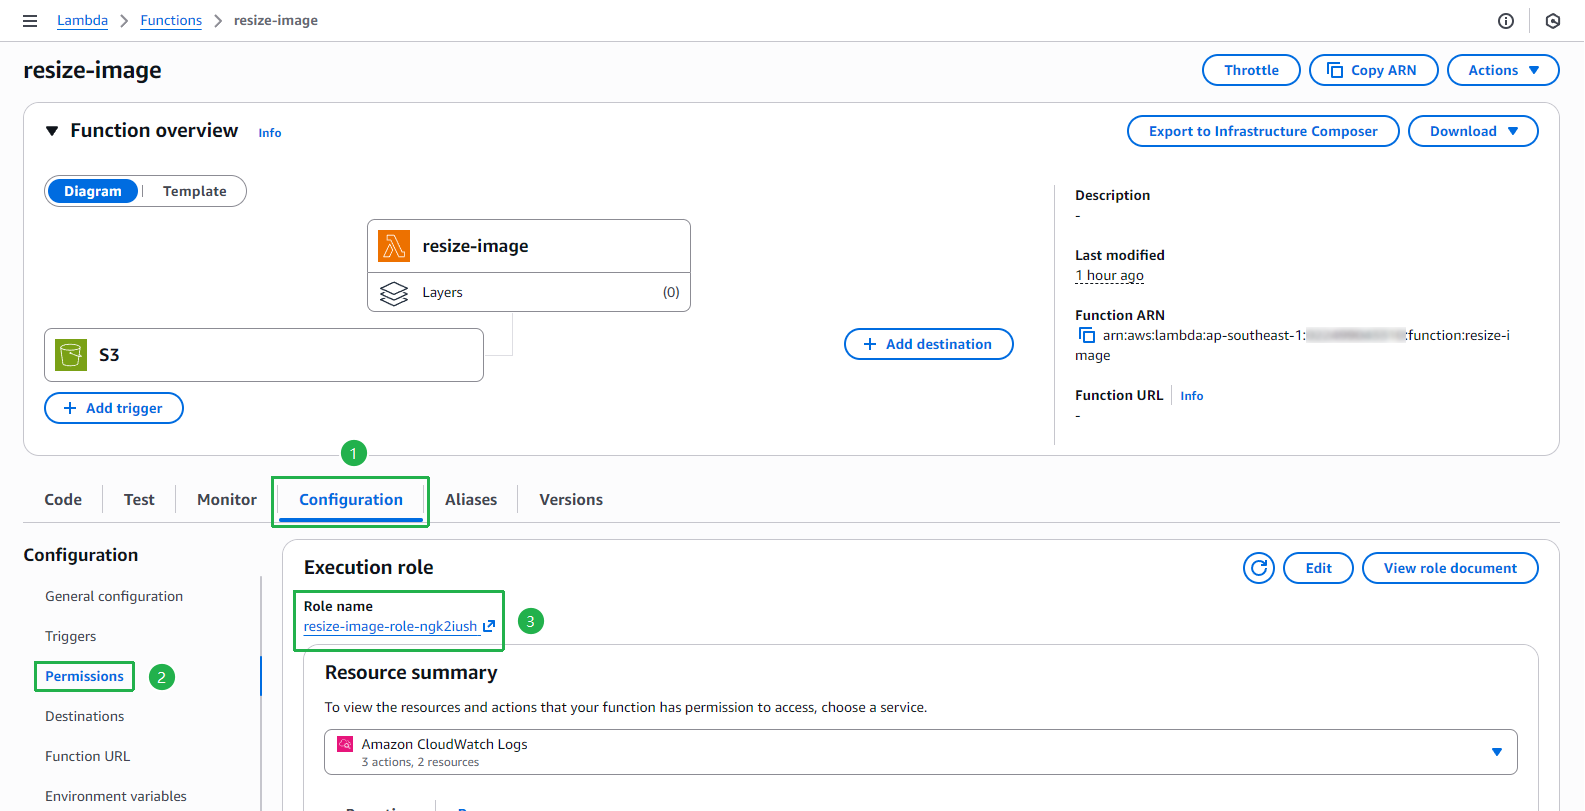
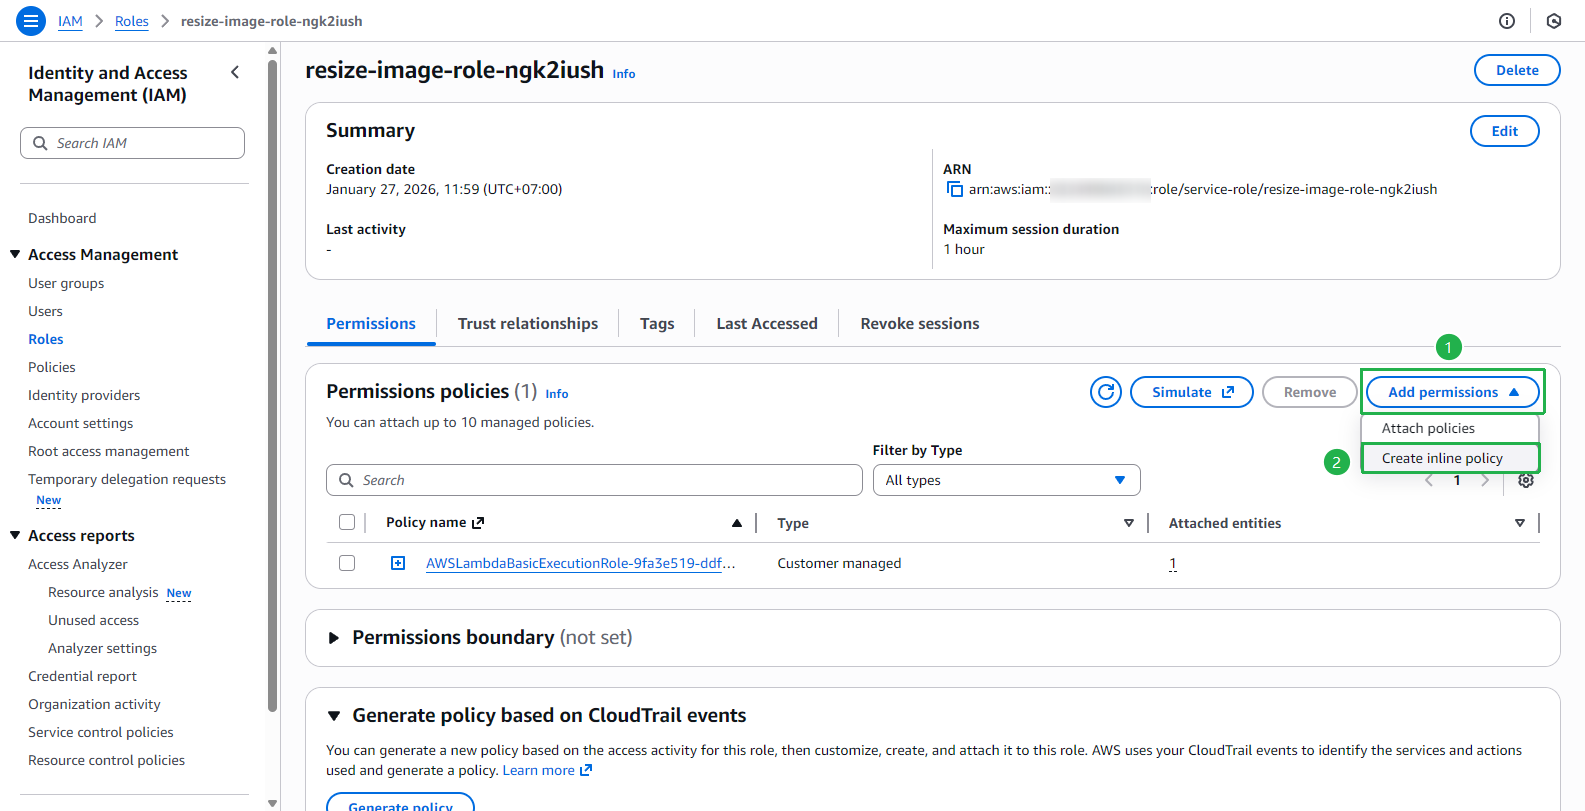
- Tại trang IAM Role resize-image-role-…
- Click Add permissions
- Chọn Create inline policy
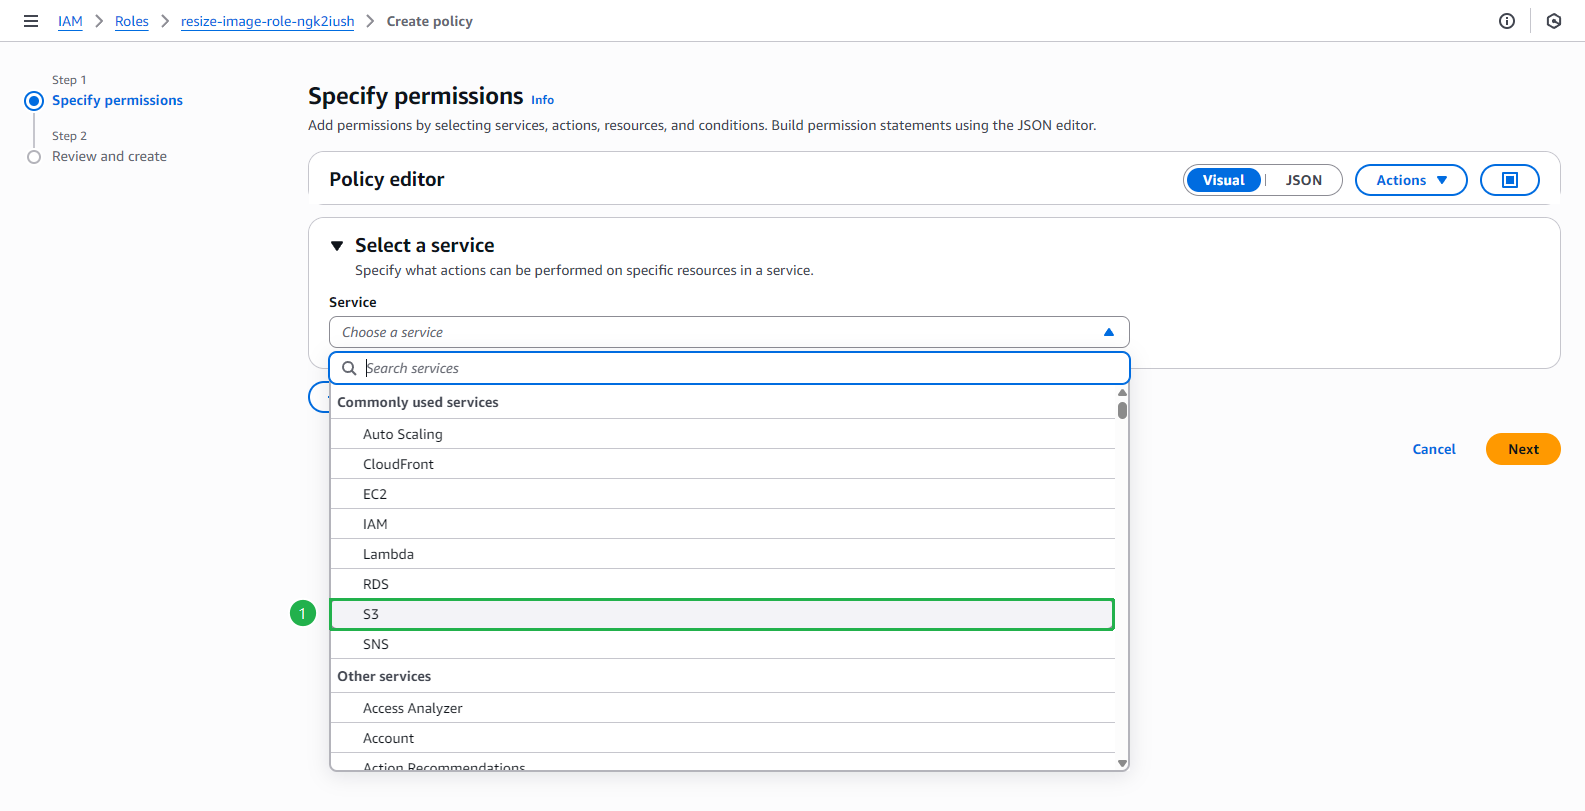
- Tại trang Specify permissions
- Tìm kiếm và chọn service S3
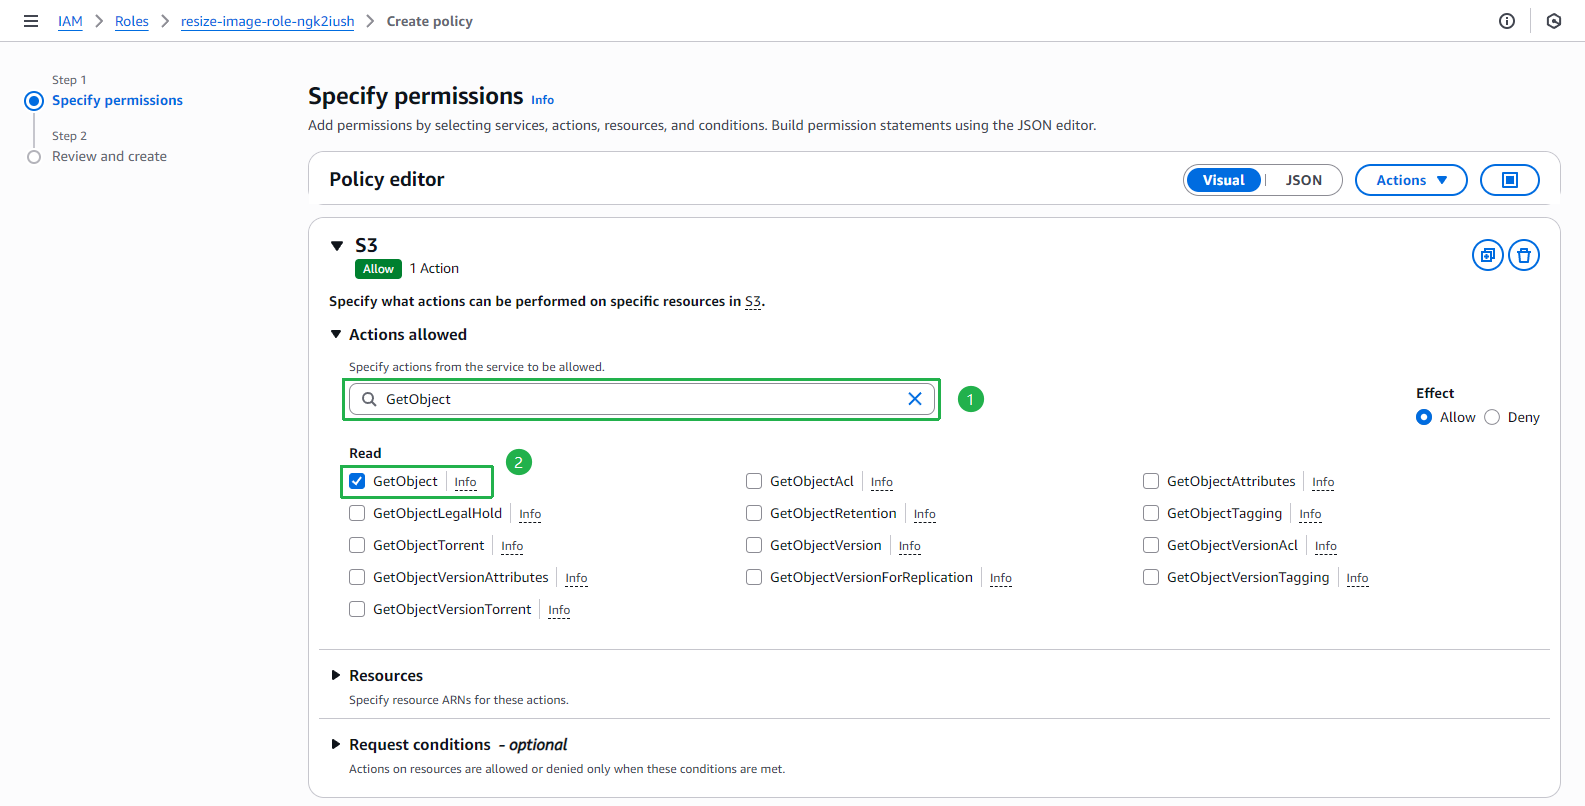
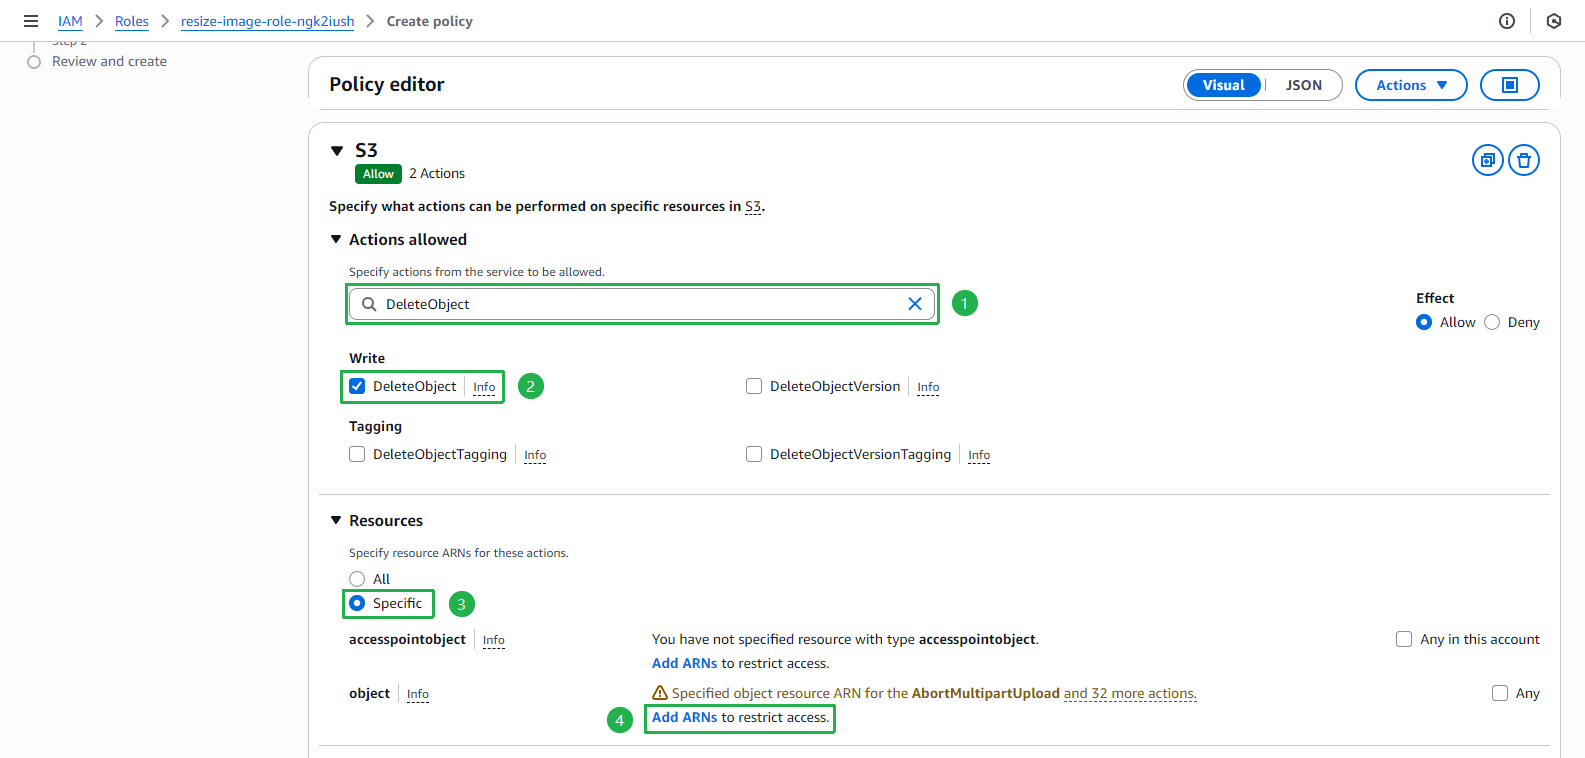
- Tại ô tìm kiếm, nhập
GetObject - Tích chọn quyền GetObject trong nhóm Read
- Xóa từ khóa tìm kiếm và nhập
DeleteObject - Tích chọn quyền DeleteObject trong nhóm Write
- Tại phần Resources, chọn Specific
- Click Add ARNs to restrict access
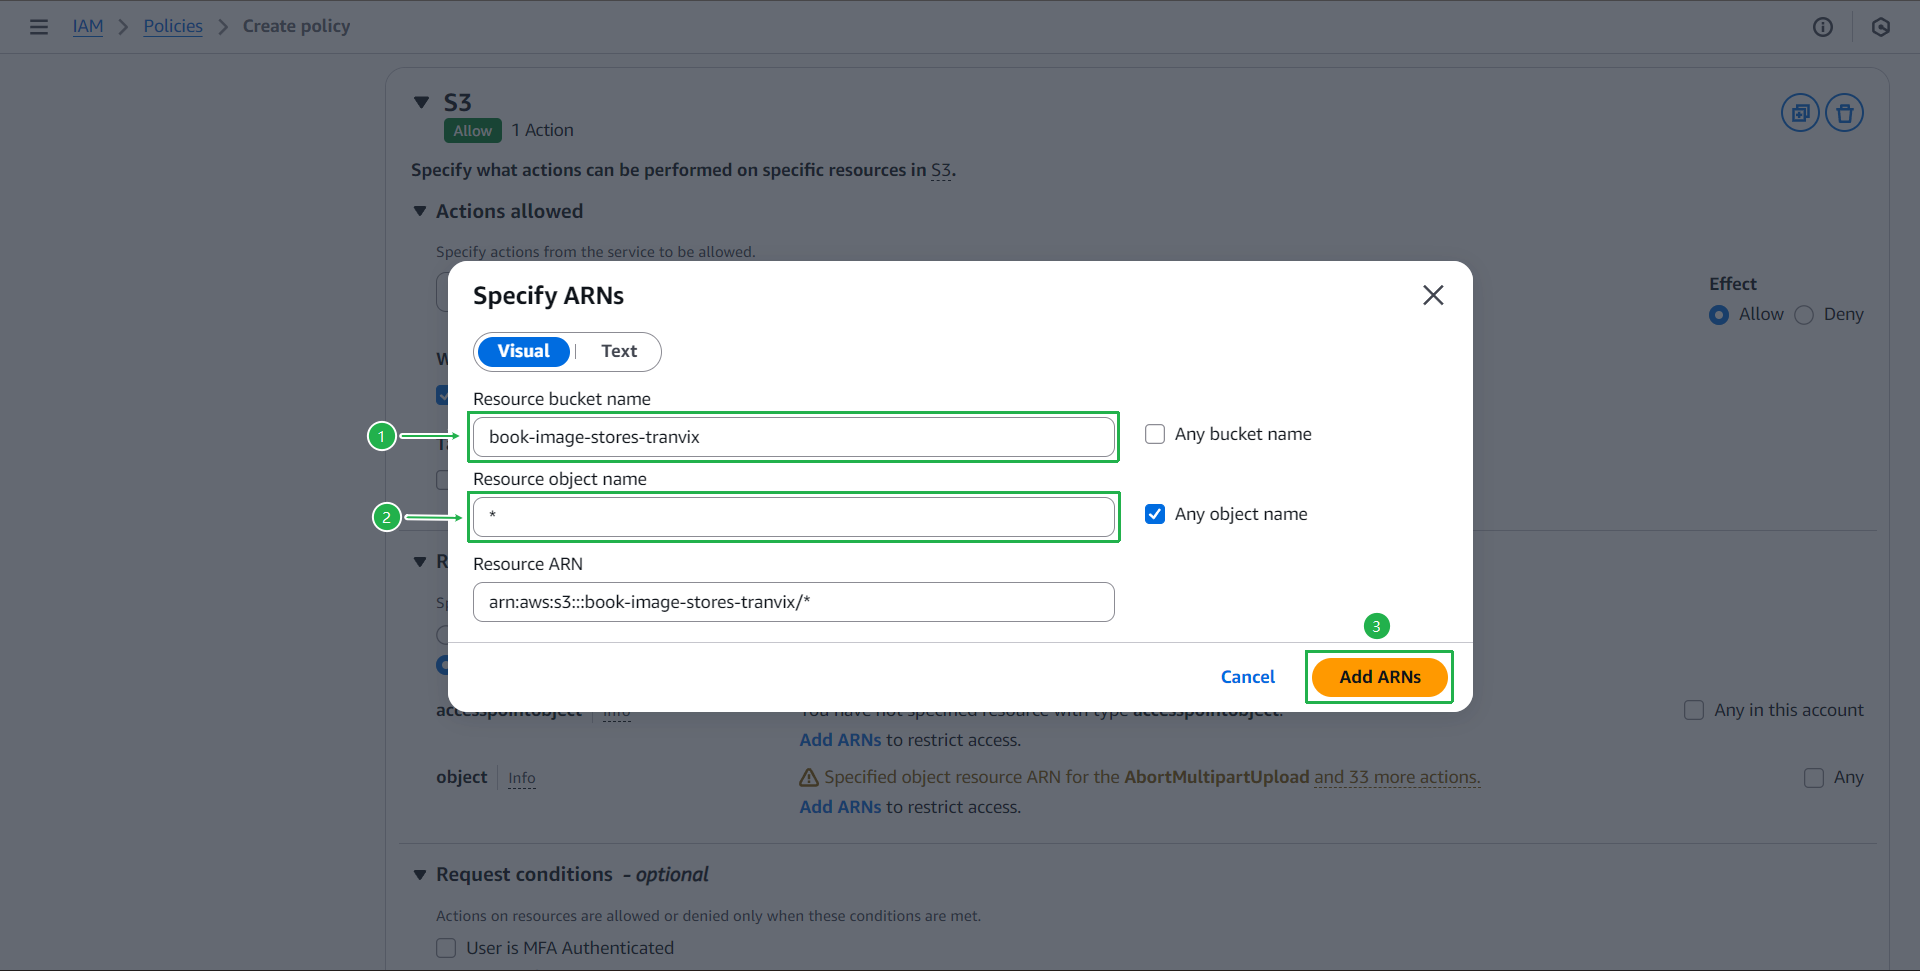
- Trong hộp thoại Specify ARNs
- Điền
book-image-stores-tranvixvào trường Resource bucket name - Tích chọn Any object name hoặc nhập
*vào trường Resource object name - Click Add ARNs
- Điền
- Click + Add more permissions
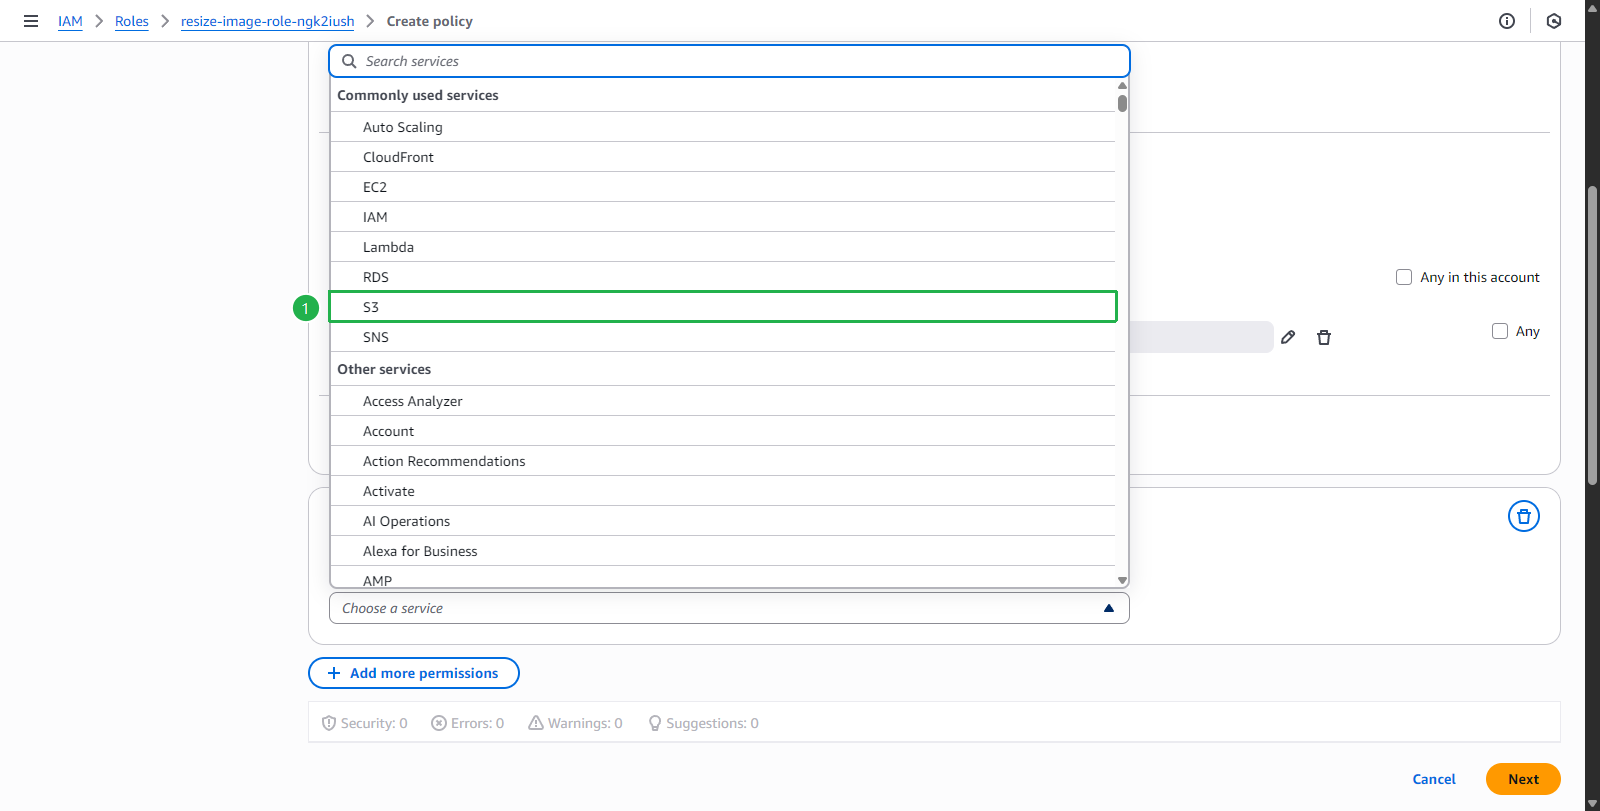
- Chọn lại service S3
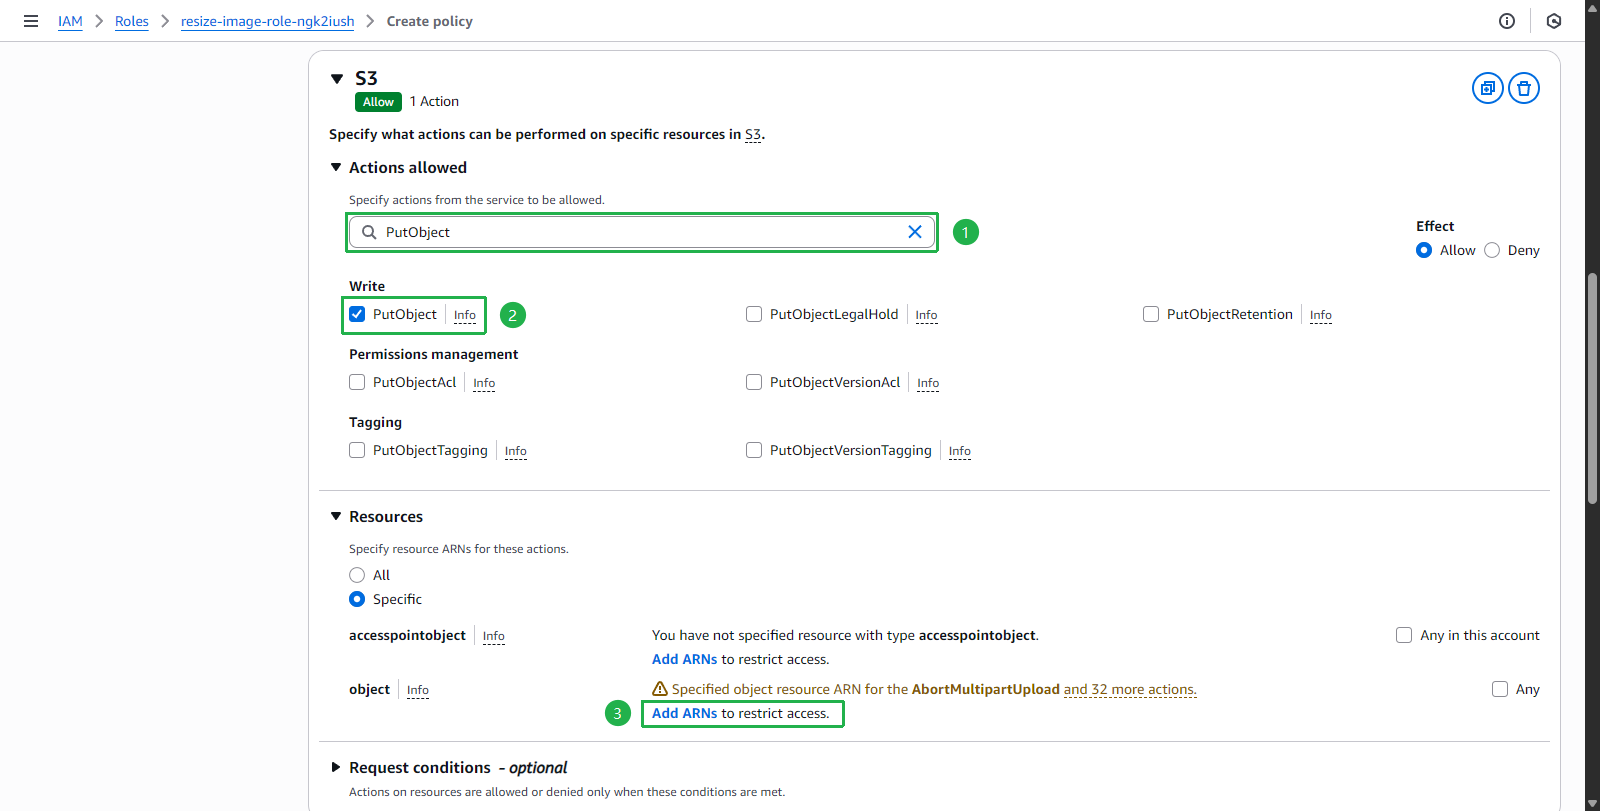
- Tìm và chọn quyền PutObject trong nhóm Write
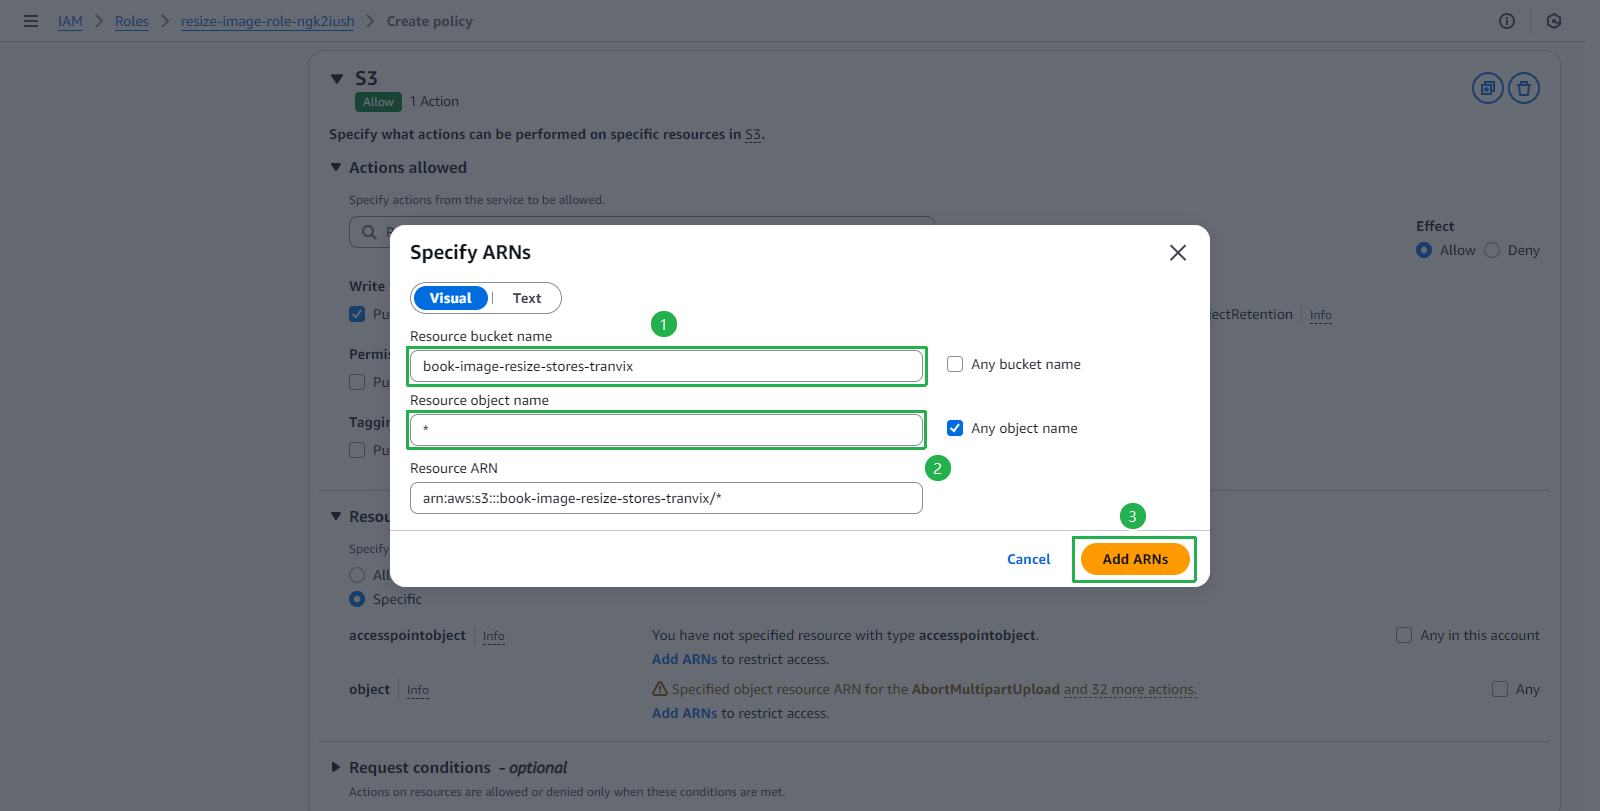
- Click Add ARNs to restrict access
- Trong hộp thoại Specify ARNs
- Điền
book-image-resize-stores-tranvixvào trường Resource bucket name - Nhập
*vào trường Resource object name - Click Add ARNs
- Điền
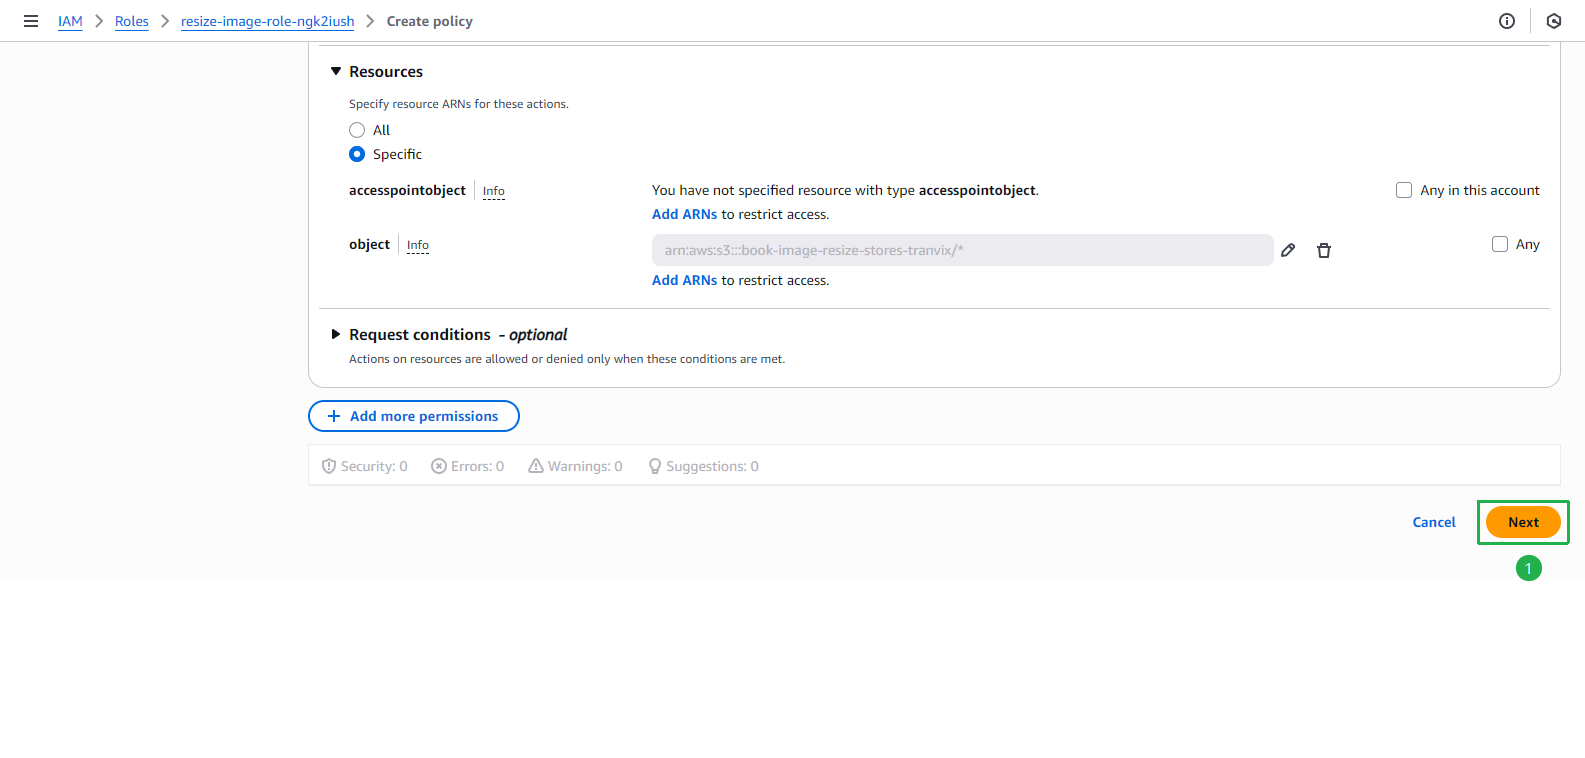
- Click Next
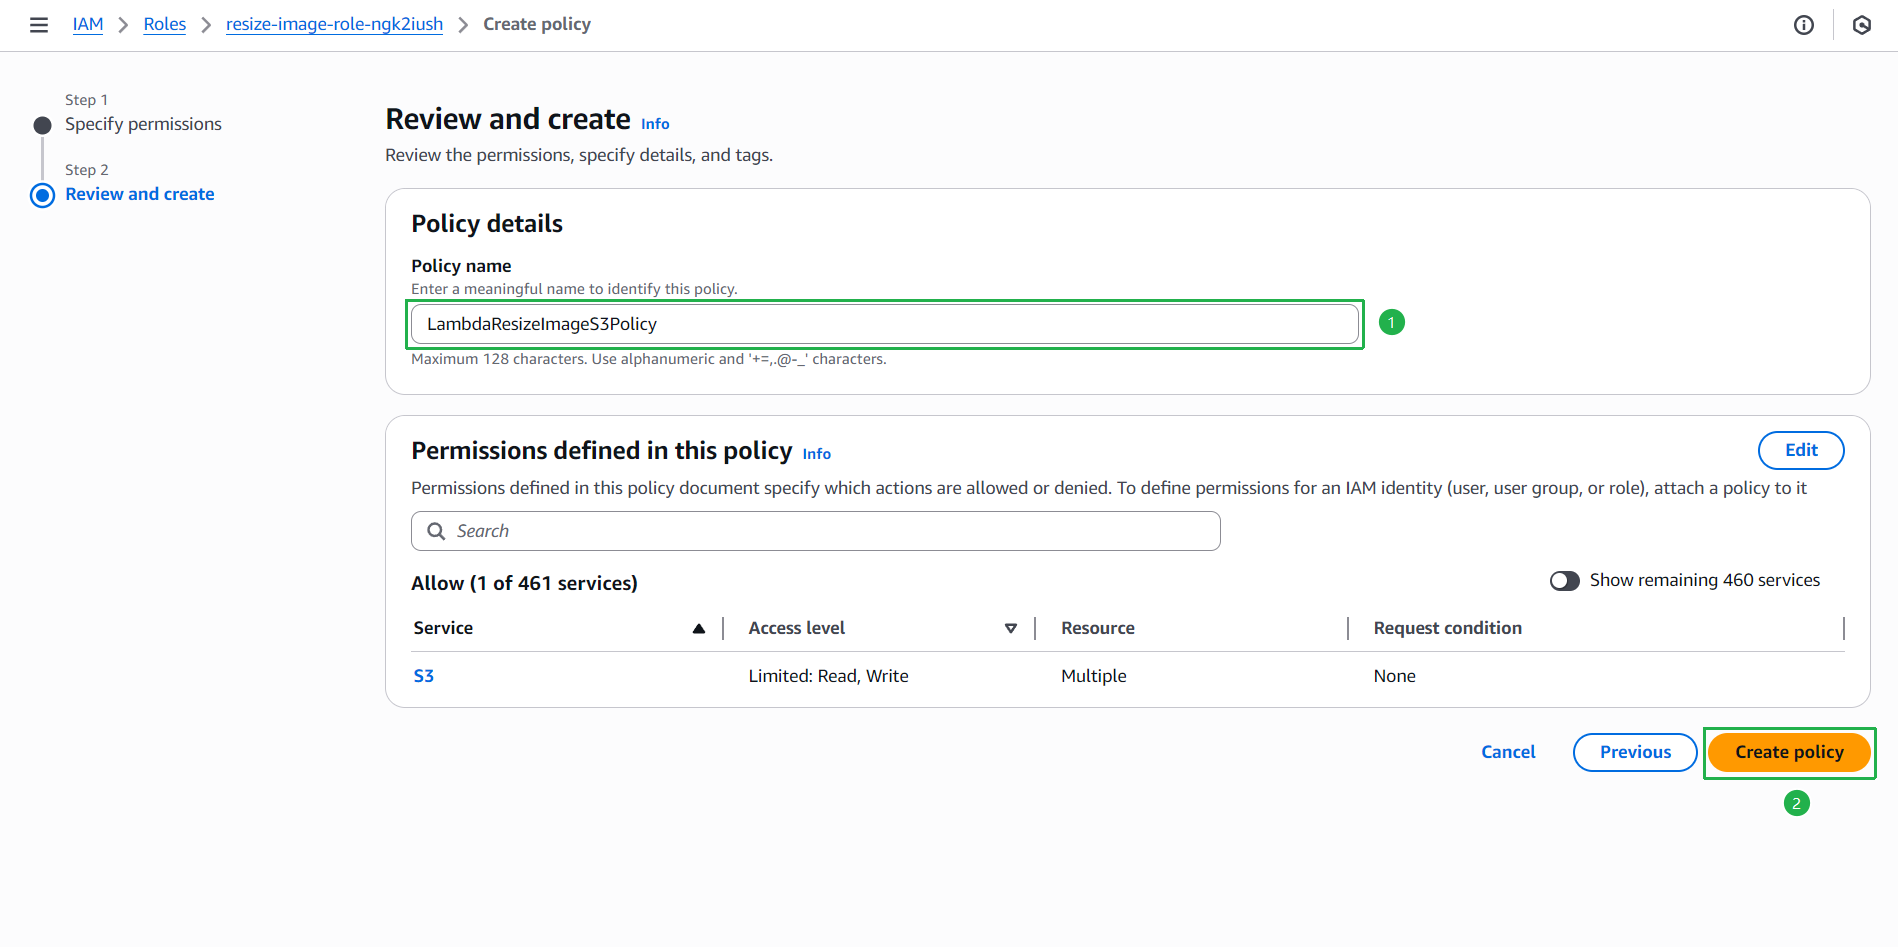
- Tại trang Review and create
- Đặt tên policy là LambdaResizeImageS3Policy
- Xem lại cấu hình policy và click Create policy
- Kiểm tra policy vừa được tạo trong danh sách
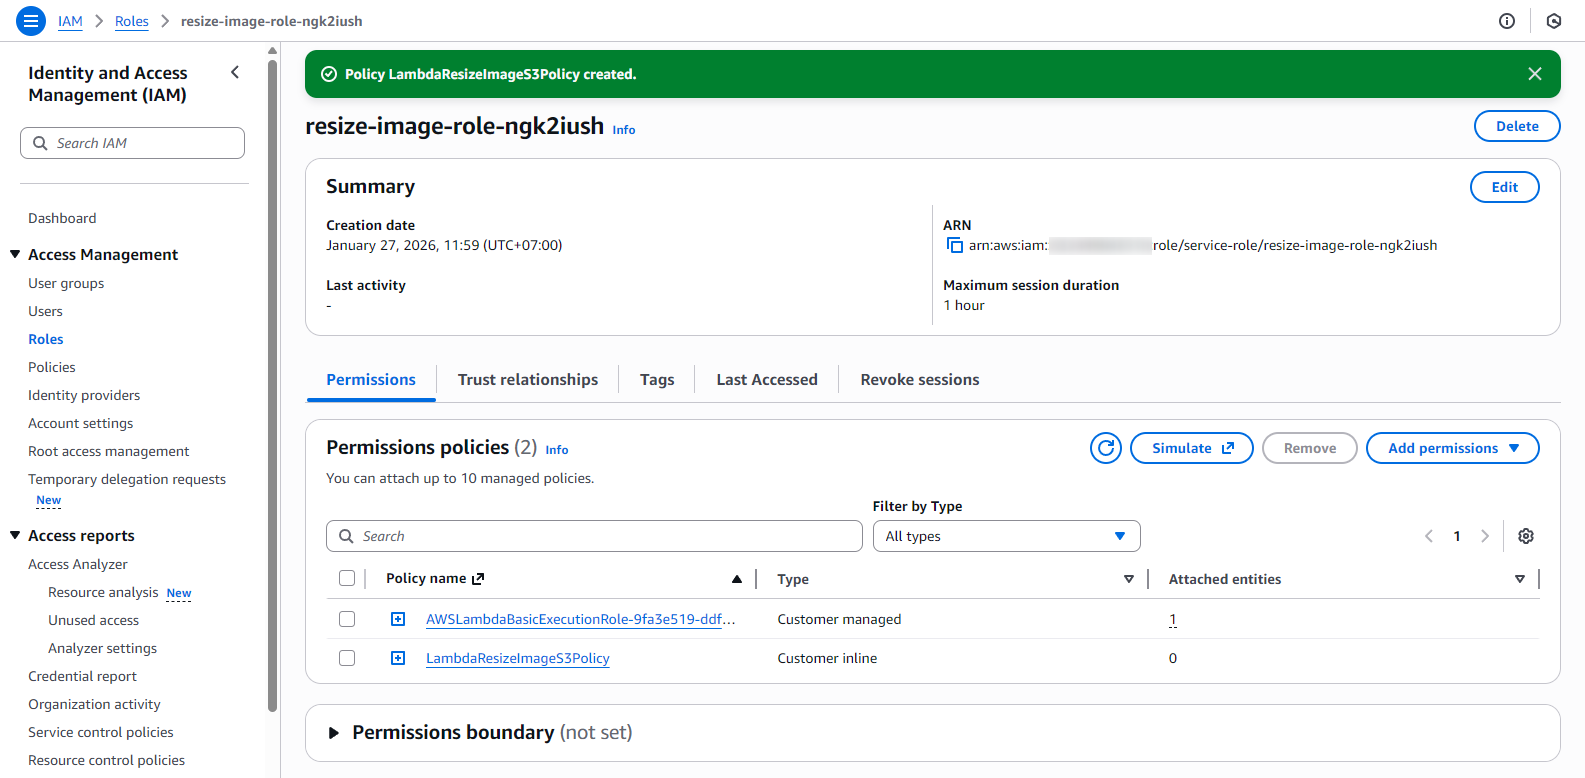
Đến đây, chúng ta đã hoàn tất việc cấp quyền cho Lambda Function để thao tác với objects trong S3 bucket. Bước tiếp theo, chúng ta sẽ kiểm tra chức năng của Lambda Function bằng cách upload một file ảnh test.